Domain mittelalterliche-waffen.de kaufen?
Wir ziehen mit dem Projekt
mittelalterliche-waffen.de um.
Sind Sie am Kauf der Domain
mittelalterliche-waffen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mittelalterliche-waffen.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Krisenfall Ransomware, Fachbücher von Florian Oelmaier, Uwe Knebelsberger, Arthur NaefeAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
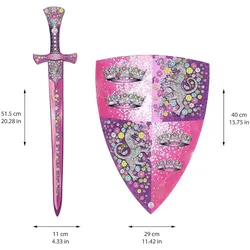
Liontouch Kristallprinzessin Schwert & SchildLiontouch Kristallprinzessin Schwert & Schild Die Kristallprinzessinnen-Reihe Die Kristallprinzessin ist die Schwester von Prinz Löwenherz. Beide sind talentierte Schwertkämpfer, haben jedoch unterschiedliche Vorlieben. Die Kristallprinzessin liebt Kristalle, und ihr Schwert, Schild und Umhang sind alle mit funkelnden Kristallen verziert. Niemand sollte es wagen, ihr zu sagen, dass Schwertkampf nichts für Mädchen sei! Sie tut, was sie will - und sie will beweisen, dass sie eine der grössten Kriegerinnen aller Zeiten ist. Info zu diesem Artikel Erlebe die spannenden Abenteuer der Kristallprinzessin, die zusammen mit den Rittern um das Königreich kämpft! Perfekt für Kindergeburtstagsfeiern, Weihnachtsgeschenke oder zum Verkleiden für Mädchen im Alter von 3 bis 8 Jahren. Das flexible und weiche EVA-Schaum-Schwert und der Schild sind sicher für Cosplay und haben das königliche Löwinnen-Symbol verziert. Sie können den König, die Königin und den Ritter begleiten, um ihr Königreich zu verteidigen. Wird in einer Geschenkbox geliefert, bereit, jedem Mädchen überreicht zu werden und ein schönes Auspackerlebnis zu garantieren - enthält auch einen kleinen Katalog des Liontouch®-Universums. Perfekt für jeden Feiertagsanlass und mit verfügbaren Accessoires. Die Sicherheit wurde gemäss europäischen und amerikanischen Standards getestet und ist dank der Qualität des Schaumstoffs sowie dem Verzicht auf eine Innenstange vollkommen flexibel, sicher und stabil. Es wurden keine giftigen Materialien verwendet. Dänisches Spielzeugdesign mit Schwerpunkt auf Details und Qualität inspiriert Kinder zu aktiver, bildschirmfreier Spielzeit. Liontouch® fördert Bewegung und Spass.49,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Waffen nieder oder Waffen liefern?Waffen nieder oder Waffen liefern? , Bertha von Suttner und die Gegenwart , Antennen > Audio, Kommunikation & Navigation , Erscheinungsjahr: 202412, Titel der Reihe: Schriftenreihe der Humanistischen Akademie Berlin-Brandenburg#15#, Redaktion: Hackel, Astrid~Spiegel, Irina, Seitenzahl/Blattzahl: 240, Keyword: Bertha von Suttner; Friedenspolitik; Krieg, Fachschema: Friedensbewegung~Krieg - Kriegsopfer, Fachkategorie: Gesellschaft und Kultur, allgemein, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 135, Höhe: 17, Gewicht: 235, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
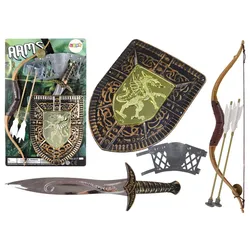
Ritter-Set, Bogen, Schwert, Schild, RitterkostümRITTER SET SCHWERT SCHILD BOGEN Das Ritter-Set ist ein perfektes Angebot für Kinder, die davon träumen, in die Rolle tapferer Krieger und Helden legendärer Schlachten zu schlüpfen. Dank dieses Komplettpakets kann jedes Kind seine eigenen Abenteuer erleben und unvergessliche Geschichten direkt aus mittelalterlichen Burgen erfinden. Das Set beinhaltet ein Schwert, einen Schild, einen Handgelenkschutz und einen Bogen mit zwei Pfeilen, was sowohl im Nahkampf als auch im Fernkampf vielseitigen Spielspaß ermöglicht. Jedes Element wurde so gestaltet, dass es die Atmosphäre der Ritterzeit bestmöglich widerspiegelt und die Fantasie und Kreativität des Kindes anregt. Schwert und Schild in braun-goldener Farbgebung verleihen dem Ganzen ein beeindruckendes und authentisches Aussehen. Auf dem Schild befindet sich ein goldenes Drachensymbol, das Charakter verleiht und das ritterliche Motiv des Sets hervorhebt. Ein solides Schwert aus strapazierfähigem und leichtem Material eignet sich perfekt für dynamische Duelle und Scharmützel. Der Handgelenkschutz bietet eine zusätzliche Schutzschicht und sorgt für ein noch ritterlicheres Aussehen, und der Bogen mit zwei Pfeilen ermöglicht Distanzkämpfe und fördert die Geschicklichkeit und Genauigkeit des Kindes. Durch die Vielfalt der Elemente bietet das Set viele Spielmöglichkeiten, regt die Kreativität an und regt dazu an, eigene Szenarien ritterlicher Abenteuer durchzuspielen. Es ist nicht nur ein aufregender Spaß, sondern auch eine Möglichkeit, die motorische Koordination, das strategische Denken und die motorischen Fähigkeiten des Kindes zu entwickeln. Eine perfekte Wahl für kleine Liebhaber von Geschichte, Legenden und epischen Geschichten. SPEZIFIKATION: Material: Sicherer Kunststoff Schild: 23 cm x 32 cm Schwert: 39 cm x 11 cm Schleife: 58 cm x 4 cm Pfeile: 35 cm SET-INHALT: Schild mit einem Drachensymbol Ein Schwert mit realistischem Aussehen Ein Bogen für Distanzkämpfe Zwei Schüsse Handgelenkschutz Originalverpackung8,63 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krisenfall Ransomware, Fachbücher von Florian Oelmaier, Uwe Knebelsberger, Arthur NaefeAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Liontouch Kristallprinzessin Schwert & SchildLiontouch Kristallprinzessin Schwert & Schild Die Kristallprinzessinnen-Reihe Die Kristallprinzessin ist die Schwester von Prinz Löwenherz. Beide sind talentierte Schwertkämpfer, haben jedoch unterschiedliche Vorlieben. Die Kristallprinzessin liebt Kristalle, und ihr Schwert, Schild und Umhang sind alle mit funkelnden Kristallen verziert. Niemand sollte es wagen, ihr zu sagen, dass Schwertkampf nichts für Mädchen sei! Sie tut, was sie will - und sie will beweisen, dass sie eine der grössten Kriegerinnen aller Zeiten ist. Info zu diesem Artikel Erlebe die spannenden Abenteuer der Kristallprinzessin, die zusammen mit den Rittern um das Königreich kämpft! Perfekt für Kindergeburtstagsfeiern, Weihnachtsgeschenke oder zum Verkleiden für Mädchen im Alter von 3 bis 8 Jahren. Das flexible und weiche EVA-Schaum-Schwert und der Schild sind sicher für Cosplay und haben das königliche Löwinnen-Symbol verziert. Sie können den König, die Königin und den Ritter begleiten, um ihr Königreich zu verteidigen. Wird in einer Geschenkbox geliefert, bereit, jedem Mädchen überreicht zu werden und ein schönes Auspackerlebnis zu garantieren - enthält auch einen kleinen Katalog des Liontouch®-Universums. Perfekt für jeden Feiertagsanlass und mit verfügbaren Accessoires. Die Sicherheit wurde gemäss europäischen und amerikanischen Standards getestet und ist dank der Qualität des Schaumstoffs sowie dem Verzicht auf eine Innenstange vollkommen flexibel, sicher und stabil. Es wurden keine giftigen Materialien verwendet. Dänisches Spielzeugdesign mit Schwerpunkt auf Details und Qualität inspiriert Kinder zu aktiver, bildschirmfreier Spielzeit. Liontouch® fördert Bewegung und Spass.49,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Waffen nieder oder Waffen liefern?Waffen nieder oder Waffen liefern? , Bertha von Suttner und die Gegenwart , Antennen > Audio, Kommunikation & Navigation , Erscheinungsjahr: 202412, Titel der Reihe: Schriftenreihe der Humanistischen Akademie Berlin-Brandenburg#15#, Redaktion: Hackel, Astrid~Spiegel, Irina, Seitenzahl/Blattzahl: 240, Keyword: Bertha von Suttner; Friedenspolitik; Krieg, Fachschema: Friedensbewegung~Krieg - Kriegsopfer, Fachkategorie: Gesellschaft und Kultur, allgemein, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 135, Höhe: 17, Gewicht: 235, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Morgenstern, Christian: OstergedichtOstergedicht , Christian Morgensterns stimmungsvolles Ostergedicht Christian Morgenstern versteht es, das Frühlingsfest mit Witz und voller Poesie in Szene zu setzen und nimmt die Kinder mit auf die bunte Reise des Osterhasen. Dieses fröhliche Bilderbuch besticht durch Pe Grigos frische Illustrationen und versetzt Groß und Klein in frühlingshafte Stimmung. 'Die Sonne geht im Osten auf, der Osterhas' beginnt den Lauf.' , Innenabdeckungen, Zierleisten & Dekors > Innenausstattung , Erscheinungsjahr: 20240124, Titel der Reihe: Poesie für Kinder##, Autoren: Morgenstern, Christian, Illustrator: Grigo, Pe, Seitenzahl/Blattzahl: 24, Abbildungen: mit farbigen Bilder, Keyword: Ballade; Blumen; Christian Morgenstern; Frühling; Frühlingsgedicht; Gedicht; Geschenk; Klassiker; Lyrik; Osterei; Ostergedicht; Osterglocke; Osterhas'; Osterhase; Ostern; Osternest; Ostersuche; Pe Grigo; Poesie; Tulpe, Fachschema: Neunzehntes Jahrhundert~Ostern~Ostern / Kinderliteratur, Jugendliteratur~Frühling - Frühjahr~Jahreszeit / Frühling~Bilderbuch~Kinder- u. Jugendliteratur / Lyrik~Kindergedicht~Fremdsprache~Sprache / Fremdsprache, Fachkategorie: Klassische Lyrik, Lyrik bis 1900~Einzelne Dichter~Bilderbücher~Kinder/Jugendliche: Lyrik~Frühe Kindheit / Frühkindliche Bildung, Interesse Alter: empfohlenes Alter: ab 3 Jahre~Ostern~Jahreszeiten: Frühling~In Bezug auf die Kindheit, Altersempfehlung / Lesealter: 18, ab Alter: 3, Warengruppe: HC/Kinder- und Jugendbücher/Geschichten/Reime, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 281, Breite: 212, Höhe: 10, Gewicht: 360, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.